Очередной цифровой апокалипсис назначили на 17 ноября
В социальных сетях уже несколько дней обсуждают очередное предсказание цифрового апокалипсиса. На этот раз его назначили на 17 ноября: якобы хакеры атакуют крупнейшие банки, уничтожат данные и обнулят счета, а затем во всём мире на три месяца отключат интернет. Пользователям советуют срочно запасаться едой, водой, наличными, золотом и даже оружием. Источником пугающей информации называют инсайдера из даркнета. Корреспондент NGS.RU Настасья Медведева выяснила, откуда взялась эта теория, что о ней думают специалисты по кибербезопасности и сколько раз человечеству уже обещали конец света.
Что случится 17 ноября
Поводом для всемирной паники стала публикация пользователя соцсети X (Twitter) под ником Wesley. Автор поста утверждает, что получил сведения о полном взломе интернета от «неподтвержденного источника в даркнете», и описывает пугающую цепочку событий, которая якобы должна начаться 17 ноября.
Согласно этому сценарию, мир ждет так называемый COVID 2.0: крупнейшие банки подвергнутся масштабным кибератакам, данные будут уничтожены, а деньги на счетах пользователей исчезнут. После этого сразу на три месяца отключат Всемирную сеть — именно столько времени потребуется сверхразвитому искусственному интеллекту, чтобы устранить уязвимости интернета.
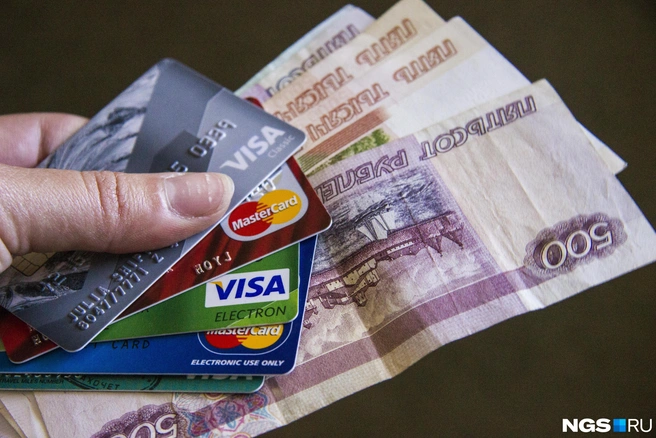

Людям даже рекомендуют снимать наличные и запасаться провизией
Автор призывает готовиться к катастрофе: закупать продукты и воду, снимать наличные, а заодно почему-то запасаться серебром и золотом, оружием и боеприпасами. При этом сам Wesley оговаривается, что информация не подтверждена и воспринимать ее буквально не стоит.
Несмотря на отсутствие доказательств, публикация стала распространяться в Сети. Свою роль сыграл общий фон тревожных новостей о кибербезопасности и пугающем развитии искусственного интеллекта. Кроме того, в конце октября внимание специалистов привлекли две критические уязвимости в PHP — языке программирования, на котором работает значительная часть сайтов. В дискуссии начали высказывать опасения, что под угрозой оказалось до 80% интернета.
Почему интернет нельзя просто выключить?
Руководитель направления Threat Intelligence и сервиса PT Fusion в Positive Technologies Денис Кувшинов считает сценарий с полным отключением интернета крайне маловероятным. По его словам, для этого недостаточно взломать несколько крупных сайтов или даже вывести из строя инфраструктуру отдельных компаний.
«Крайне сложно „положить интернет“. Чтобы отрубить его полностью, нужно воздействовать на мировую инфраструктуру, а не на инфраструктуру отдельной страны», — объясняет эксперт.


Специалисты по кибербезопасности едины во мнении: сотворить цифровой апокалипсис крайне сложно
Речь могла бы идти о повреждении большого количества магистральных кабелей, выведении из строя облачной инфраструктуры крупнейших провайдеров, таких как Google, Amazon и Cloudflare, а также масштабных проблемах с энергоснабжением (отключении ТЭЦ, АЭС). Причем даже серьезные сбои у крупных компаний не означают, что вся Сеть физически перестанет существовать.
«Если воздействовать на инфраструктуру крупных провайдеров, может показаться, что интернет умер: люди не смогут открыть сайты и пользоваться привычными сервисами. Но на самом деле физически он будет работать», — уточняет Кувшинов.
Есть и другой сценарий: сбой глобальной BGP-маршрутизации. Эта система помогает сетям обмениваться информацией о маршрутах передачи данных. Если ее работа будет серьезно нарушена, интернет может разделиться на несколько изолированных друг от друга сегментов. Это будет похоже на логическое разрушение единой Сети, но всё еще не на ее физическое исчезновение.
Впрочем, и такой сценарий эксперт считает крайне маловероятным, если не рассматривать катастрофу мирового масштаба.


Цифровые угрозы наступают время от времени, но их удается нивелировать
Независимый специалист по информационной безопасности Александр Семенов также призывает не путать реальные проблемы с разгоном теорий заговора. По его словам, найденные уязвимости в PHP не означают, что кто-то взломал или уничтожил 80% интернета. В конце октября действительно обнаружили две критические ошибки в PHP, который применяется примерно на 70–80% сайтов. Но специалист сравнил это с тем, как если бы человечество внезапно выяснило, что железо может ржаветь.
«Люди могли бы запаниковать, решив, что мосты рухнут, самолеты развалятся, а человечество вернется к каменным топорам. Хотя металл ржавел и раньше, просто об этом не задумывались. Ровно то же происходит и с PHP, — пояснил он. — Уязвимость действительно существовала, и злоумышленники могли попытаться ею воспользоваться. Сервис Cloudflare в те дни фиксировал миллионы попыток сканирования уязвимых систем ежедневно. Но сканирование и попытка взлома еще не означают, что атака оказалась успешной».
После обнаружения ошибок компании и государственные структуры начали обновлять программное обеспечение и устанавливать исправления. При этом, по словам Александра Семенова, опасность таких уязвимостей нельзя недооценивать: для одной из них оценка по международной шкале серьезности CVSS составила 9,2 балла из 10. Инженер PHP Foundation назвал проблему самой серьезной для безопасности PHP более чем за десятилетие.


Сейчас многие люди опасаются ИИ, так как это довольно новое направление развития технологий
Но подобные критические уязвимости находили и раньше. Например, в 2021 году опасная ошибка в библиотеке для логирования в Java-приложениях Log4j поставила под угрозу множество корпоративных систем и популярных сервисов. В 2024-м в библиотеке liblzma для Linux обнаружили бэкдор (скрытый механизм, который позволяет получить несанкционированный доступ к компьютерной системе, программе, устройству или сети, обходя стандартные процедуры аутентификации и контроля доступа), который мог позволить получить удаленный доступ к серверам. Ни одна из этих проблем не привела к глобальному отключению интернета.
Отдельный повод для беспокойства — развитие искусственного интеллекта. Он действительно ускоряет поиск уязвимостей и может помогать автоматизировать кибератаки. Но те же технологии используют для защиты: ИИ-системы ищут ошибки в коде, помогают устанавливать исправления и обнаруживать подозрительную активность. По мнению Александра Семенова, именно это сочетание реальных угроз и преувеличений создает почву для паники.
«ИИ не взломал 80% интернета, но помог обнаружить проблемы, которые долго оставались незамеченными. Вопрос теперь не в том, отключат ли Всемирную сеть в конкретный день, а в том, насколько быстро разработчики и специалисты по безопасности смогут устранять найденные слабые места», — заключил спикер.
Сколько раз человечеству обещали конец света
Скорую гибель миру предсказывали не раз и не два задолго до появления интернета. Ее связывали с религиозными пророчествами, астрономическими явлениями, войнами, эпидемиями и загадочными календарями. Цифровая эпоха добавила к привычным страшилкам новый сюжет: человечество якобы могут погубить компьютеры.


Помимо массового компьютерного сбоя, люди в конце 1990-х боялись падения кометы, цунами и ядерной войны
Одним из самых известных примеров стала «проблема 2000 года», «миллениум» или Y2K. В конце 1990-х многие всерьез опасались, что с наступлением 1 января 2000 года компьютерные системы начнут массово выходить из строя. Причина была вполне технической: в старых программах год часто записывали двумя цифрами, чтобы экономить память, поэтому после 31 декабря 1999 года система могла принять наступивший 2000-й за 1900-й.
Последствия представлялись катастрофическими. В СМИ обсуждали возможность сбоев в банках, обнуления счетов, аварий на производствах, проблем с авиадиспетчерскими системами и даже нарушений в работе атомных станций. На подготовку к переходу на новый формат дат потратили огромные средства: по разным оценкам, от 100 до 300 миллиардов долларов.
В итоге глобального коллапса не произошло. Отдельные сбои действительно были: некоторые системы неверно отображали даты или прекращали работу, но масштабную катастрофу удалось предотвратить. Компании, государства и программисты заранее проверяли и обновляли программное обеспечение. Считать тревогу надуманной в итоге было бы неправильно: техническая проблема существовала, но ее последствия удалось ограничить.
Интернет не раз становился главным героем цифровых страшилок. Помимо Y2K, пользователи и СМИ периодически обсуждали возможность его полного отключения из-за кибератак, повреждения подводных кабелей, масштабных технических сбоев и действий отдельных государств.


Эксперты напоминают: от реальных киберугроз есть вполне действующие способы защиты
«Концы света» предрекали и без участия компьютеров, один из них — всего месяц назад. В 2012 году дата завершения одного из календарных циклов майя 21 декабря превратилась в повод для разговоров о глобальной катастрофе. Одни ожидали столкновения с планетой Нибиру, другие — мощных природных катаклизмов.
В 2011 году американский проповедник Гарольд Кэмпинг назначил Страшный суд на 21 мая. Он утверждал, что в этот день произойдет второе пришествие Христа. Когда предсказание не сбылось, дату перенесли на октябрь (безрезультатно, как можно понять).
В 1999–2000 годах страхи перед миллениумом соседствовали с другими апокалиптическими сценариями: люди опасались ядерной войны, падения астероида, кометы и гигантского цунами. В более ранние века конец света также неоднократно назначали на конкретные годы, например на 999, 1284 и 1492-й, но мир не рухнул.
Так что, скорее всего, 17 ноября 2026 года станет лишь очередной датой в длинном списке предсказанных апокалипсисов. У реальных киберугроз есть вполне конкретные механизмы, уязвимости и способы защиты. Людям стоит вовремя обновлять устройства, пользоваться надежными паролями и не переходить по подозрительным ссылкам, а закупать золото и боеприпасы из-за анонимного сообщения в соцсети оснований пока точно нет.
Тема апокалипсиса всегда волновала человечество. Корреспондент NGS.RU Алёна Золотухина делала обзор еще одной конспирологической теории, согласно которой мы уже больше 10 лет живем в симуляции.